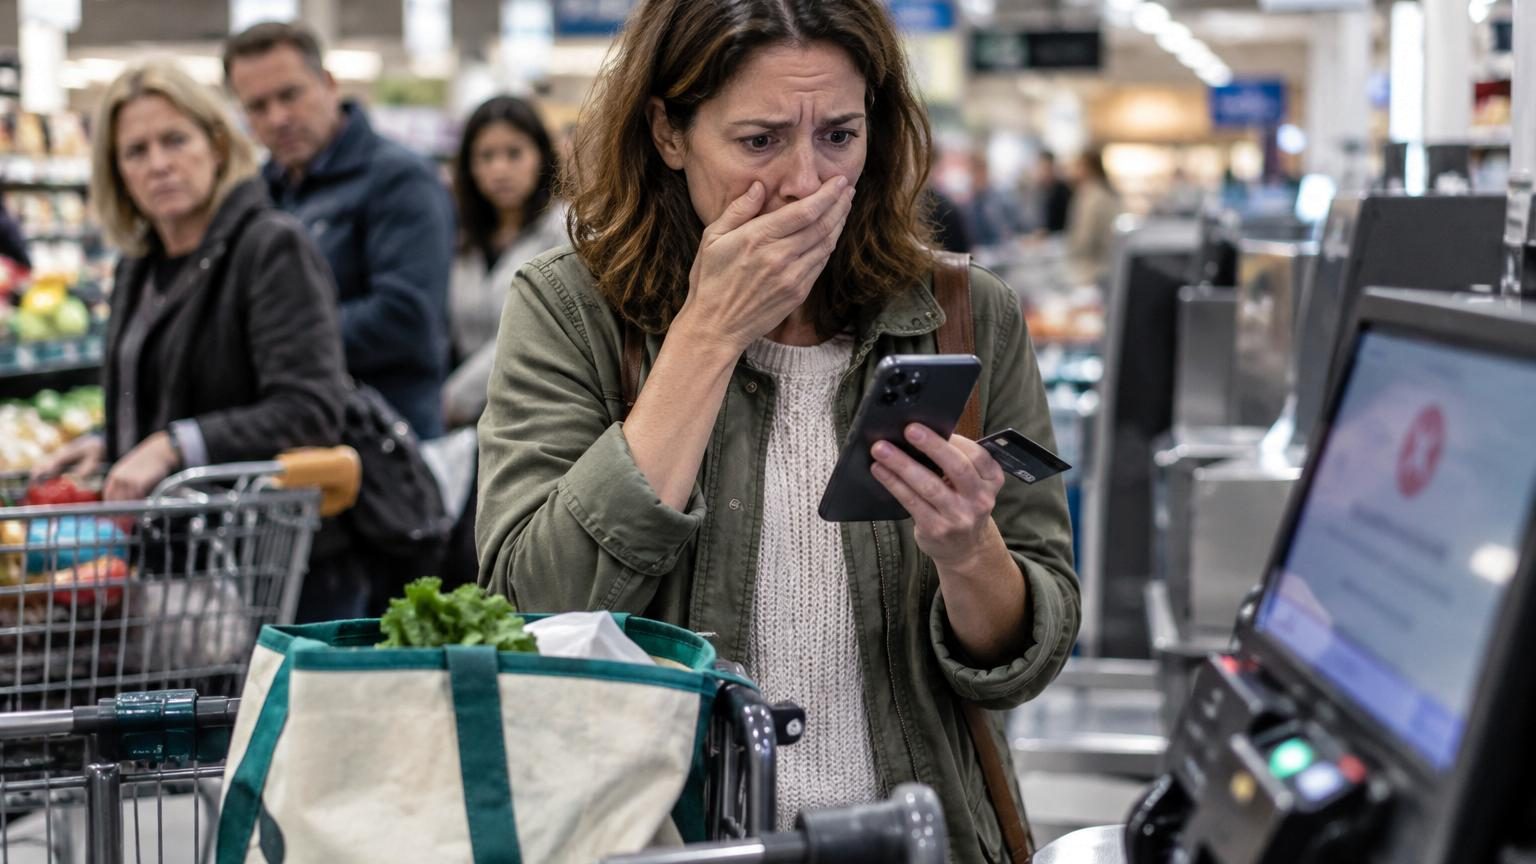
Une femme d’une quarantaine d’années, cabas à la main, tend sa carte bancaire à la caisse automatique. Code tapé, validation, refus. Second essai, même résultat. Elle commence à rougir, les gens derrière s’impatientent, le caissier arrive, jette un œil à l’écran, puis lâche cette phrase qui glace : « Votre compte est à découvert, madame. » Elle rit nerveusement, pense d’abord à un bug. Puis elle dégaine son téléphone, ouvre son appli bancaire, et là, le vertige. Des paiements en rafale à l’autre bout du pays. Son code n’a pas été piraté par magie : il était juste beaucoup trop facile à deviner. Le pire, c’est qu’elle est loin d’être la seule dans ce cas. Et si votre code faisait partie de ceux que les fraudeurs testent en premier ?
Ces codes que les voleurs devinent en quelques secondes
Quand on choisit le code PIN de sa carte bancaire, on le fait souvent en vitesse, au guichet, au téléphone avec la banque ou au moment de l’activation. On prend quelque chose de simple, de « logique », qu’on ne risque pas d’oublier. 1234, une année de naissance, les quatre mêmes chiffres… *On se dit que ça ira bien.* Sauf qu’au bout de la chaîne, il y a des gens qui passent leurs journées à anticiper justement ce que vous jugez simple. Ils n’ont pas besoin de pouvoirs magiques : juste de statistiques et d’un peu de patience. Le reste, c’est votre mémoire trop paresseuse qui leur donne.
Les experts en cybersécurité le répètent depuis des années : une poignée de codes revient tout le temps. Une étude souvent citée montre que **1234** à lui seul représenterait près de 10 % des codes PIN utilisés dans le monde. Ajoutez 0000, 1111, 1212, 2580 (les chiffres en colonne sur le clavier), 1999 ou 2000, et vous couvrez déjà une part énorme des combinaisons choisies. Un fraudeur qui met la main sur une carte physique sait parfaitement par quoi commencer. Il ne va pas tester 8 000 combinaisons au hasard, il va tenter d’abord les 20 ou 30 codes les plus probables. Souvent, cela suffit largement.
Si ces codes sont si prévisibles, ce n’est pas parce que les gens sont « bêtes », loin de là. C’est parce que notre cerveau déteste la complexité inutile. Nous connaissons tous ce moment où l’on se retrouve devant un distributeur, fatigué, un peu pressé, et où le code ne revient plus. Pour éviter ça, on se raccroche à des repères : notre année de naissance, celle des enfants, 0000 « en attendant », ou une suite qui « fait sens » quand on la tape. Soyons honnêtes : presque personne ne s’assoit à table avec une feuille et un stylo pour inventer un code vraiment aléatoire. On croit se faciliter la vie. On facilite surtout le travail des arnaqueurs.
Changer son code, oui, mais pas n’importe comment
La première chose à faire si l’un de vos codes ressemble à ceux de la liste noire des fraudeurs, c’est un changement immédiat. La plupart des banques permettent aujourd’hui de modifier son code via l’application ou en agence, sans devoir tout résilier. Prenez dix minutes, isolez-vous, coupez les distractions, et décidez que ce moment-là servira à sécuriser votre argent pour les années à venir. Un bon code ne doit pas « vous parler » trop clairement. Il doit être un peu étrange, presque froid. Si, en le tapant, vous vous dites « ah oui, c’est évident », c’est probablement un mauvais signe.
Une méthode simple consiste à partir d’une petite phrase que vous seul connaissez, puis à traduire chaque mot en chiffre selon une logique à vous. Par exemple, prendre le nombre de lettres de certains mots, ou les deux derniers chiffres de dates sans lien direct avec vous. L’idée n’est pas de créer un casse-tête ingérable, juste un code qui ne se lit pas sur votre visage ou votre profil Facebook. Beaucoup de gens font l’erreur de tout lier à leur vie visible : date de mariage affichée en grand, année de naissance mentionnée dans la bio, numéro de rue. Les fraudeurs, eux, commencent leur enquête par là. Votre vie publique est une mine d’or pour deviner un code trop « personnel ».
On pourrait croire que le vrai danger vient surtout du piratage numérique complexe, des attaques à distance aux noms techniques. Bien sûr, ça existe. Mais une grosse partie des fraudes de carte bancaire reste très basique : une carte volée ou perdue, un code observé par-dessus une épaule, une photo du portefeuille où le code est noté sur un post-it « discret ». Soyons honnêtes : personne ne fait vraiment l’effort de vérifier systématiquement que personne ne regarde au distributeur, surtout quand la file s’allonge. L’erreur fréquente, c’est de se reposer sur le plafond de retrait ou sur l’assurance de la banque, en se disant qu’« on est couvert ». Jusqu’au jour où l’on découvre que la somme envolée mettra des semaines à être remboursée, si elle l’est totalement.
« Les fraudeurs n’ont pas besoin de casser un système ultra-sécurisé si les utilisateurs laissent la porte d’entrée entrouverte. Un code trop simple, c’est comme laisser la clé sous le paillasson. » m’expliquait récemment un spécialiste de la fraude bancaire.
Évitez absolument les codes les plus utilisés comme 1234, 0000, 1111, 1212, 1999 ou 2000.
Ne choisissez pas un code lié directement à votre vie visible : anniversaire, date importante affichée en ligne, numéro de téléphone.
Ne notez jamais votre code près de votre carte, ni dans un mémo d’un smartphone non verrouillé.
Changez votre code tous les deux ou trois ans, même si rien ne s’est passé, simplement pour casser les habitudes.
Préférez un code un peu « bizarre » à mémoriser au départ : votre mémoire finira par s’y faire, pas celle des voleurs.
Un détail qui change tout : ne réutilisez jamais le même code pour plusieurs cartes ou services. *Un code unique par carte*, c’est autant de portes qu’un fraudeur devra forcer au lieu d’une.
Et si on arrêtait de jouer à la roulette russe avec son code PIN ?
Quand on parle de sécurité bancaire, on pense souvent à des scénarios spectaculaires : piratage massif, fuite de données, virus invisibles. On oublie les gestes minuscules, ceux qui se jouent sur un bout de clavier en quelques secondes, au milieu de la foule. Un code bancaire, ce n’est que quatre chiffres. Mais ces quatre chiffres décident si quelqu’un peut transformer votre compte en terrain de jeu. On ne pourra jamais supprimer tout le risque, ni vivre dans la paranoïa permanente. On peut en revanche décider que son code ne fera pas partie des combinaisons que les voleurs tentent les yeux fermés.
La vraie question n’est pas seulement : « Mon code est-il sécurisé ? ». La vraie question, c’est : « Qu’est-ce que je suis prêt à faire aujourd’hui pour m’éviter des nuits blanches demain ? ». Partager une astuce avec un proche, vérifier le code de ses parents ou de ses grands-parents, regarder dans son entourage qui utilise encore 1234 sans même s’en rendre compte, tout cela peut avoir un impact très concret. *Un simple changement de code ne prend que quelques minutes, mais il peut vous épargner des mois de stress administratif.* Nous connaissons tous quelqu’un qui s’est fait vider son compte en un week-end. La seule différence entre lui et vous, parfois, tient à quatre chiffres.
Point essentiel
Détail
Valeur ajoutée pour le lecteur
Éviter les codes « évidents »
Ne plus utiliser les combinaisons ultra fréquentes (1234, 0000, 1111, années de naissance, suites logiques)
Réduit fortement les chances que votre code soit deviné en quelques essais par un fraudeur
Créer un code moins prévisible
Utiliser une méthode personnelle (phrase, nombres de lettres, dates peu évidentes) pour générer un code « neutre »
Offre un bon compromis entre sécurité et mémorisation, sans se reposer sur la chance
Adopter de bons réflexes au quotidien
Changer de code régulièrement, ne jamais le noter près de la carte, vérifier qu’on n’est pas observé en le tapant
Transforme une simple habitude en barrière solide contre les vols et les fraudes ordinaires
Lecture rapide : rédactrice en chef d’Eurotel, ancienne de l’hôtellerie, spécialiste des hôtels de caractère et des city-trips.
Hélène Vasseur a passé près de quinze ans dans l’hôtellerie avant de se consacrer à l’écriture. De la réception d’un palace lyonnais à la direction d’une maison d’hôtes, elle a appris à lire un hôtel de l’intérieur : ce qui fait une vraie adresse, et ce qui relève du décor.
Rédactrice en chef d’Eurotel, elle coordonne la ligne éditoriale et arpente l’Europe à la recherche d’hôtels de caractère et de destinations à raconter autrement. Sa conviction : on voyage mieux quand on comprend les lieux, pas seulement quand on les coche. Elle garde un faible pour les vieilles villes d’Europe centrale et les petits-déjeuners qui s’éternisent.