Un hacker prend le contrôle d’un pick-up BYD Shark 6 sans mot de passe en Australie : conducteur enfermé, essuie-glaces et phares actionnés en roulant, micros espionnés
En Australie, une enquête télévisée révèle la facilité avec laquelle un spécialiste a pris la main sur un pick-up BYD Shark 6, soulevant de lourdes questions de cybersécurité.
Dans un documentaire de la télévision publique australienne ABC News, repris par le site Carscoops, un expert en cybersécurité a réussi à contrôler à distance un pick-up électrique chinois BYD Shark 6. L’expérience, menée en Australie, met en lumière l’ampleur des données collectées par certains véhicules chinois et surtout la facilité avec laquelle des pirates peuvent en prendre le contrôle.
Une enquête sur les voitures électriques chinoises qui inquiète l’Australie
Le documentaire australien se concentre sur la montée en puissance des voitures électriques chinoises dans le pays, notamment les marques Xpeng et BYD. Les journalistes d’ABC News ont voulu mesurer les risques pour la vie privée des conducteurs, mais aussi les enjeux potentiels pour la sécurité nationale.
Dans un premier temps, l’enquête s’est intéressée à un SUV Xpeng G6 acquis par la chaîne. Un employé de l’entreprise, resté anonyme, aurait pu suivre en temps réel le véhicule depuis la Chine ou depuis les serveurs de la marque, selon ABC News. Il pouvait consulter :
la position exacte du véhicule,
sa vitesse,
l’occupation des sièges,
l’angle du volant,
et d’autres paramètres de conduite.
Cette capacité de suivi détaillé alimente la crainte australienne de voir des données sensibles repartir vers la Chine, notamment lorsque des responsables publics utilisent ces véhicules. Le ministre australien du Commerce, Don Farrell, roule en BYD Shark 6, tandis que le ministre du Climat et de l’Énergie, Chris Bowen, possède un Xpeng G6, rappelle le reportage.
Les services de renseignement australiens ont déjà conseillé aux ministres de ne pas tenir de conversations sensibles dans leurs voitures ni d’y connecter leurs appareils professionnels.
L’Australian Security Intelligence Organisation, l’équivalent du renseignement intérieur, alerte ainsi sur l’usage de ces véhicules, mais sans interdire à ce stade l’achat de modèles chinois.
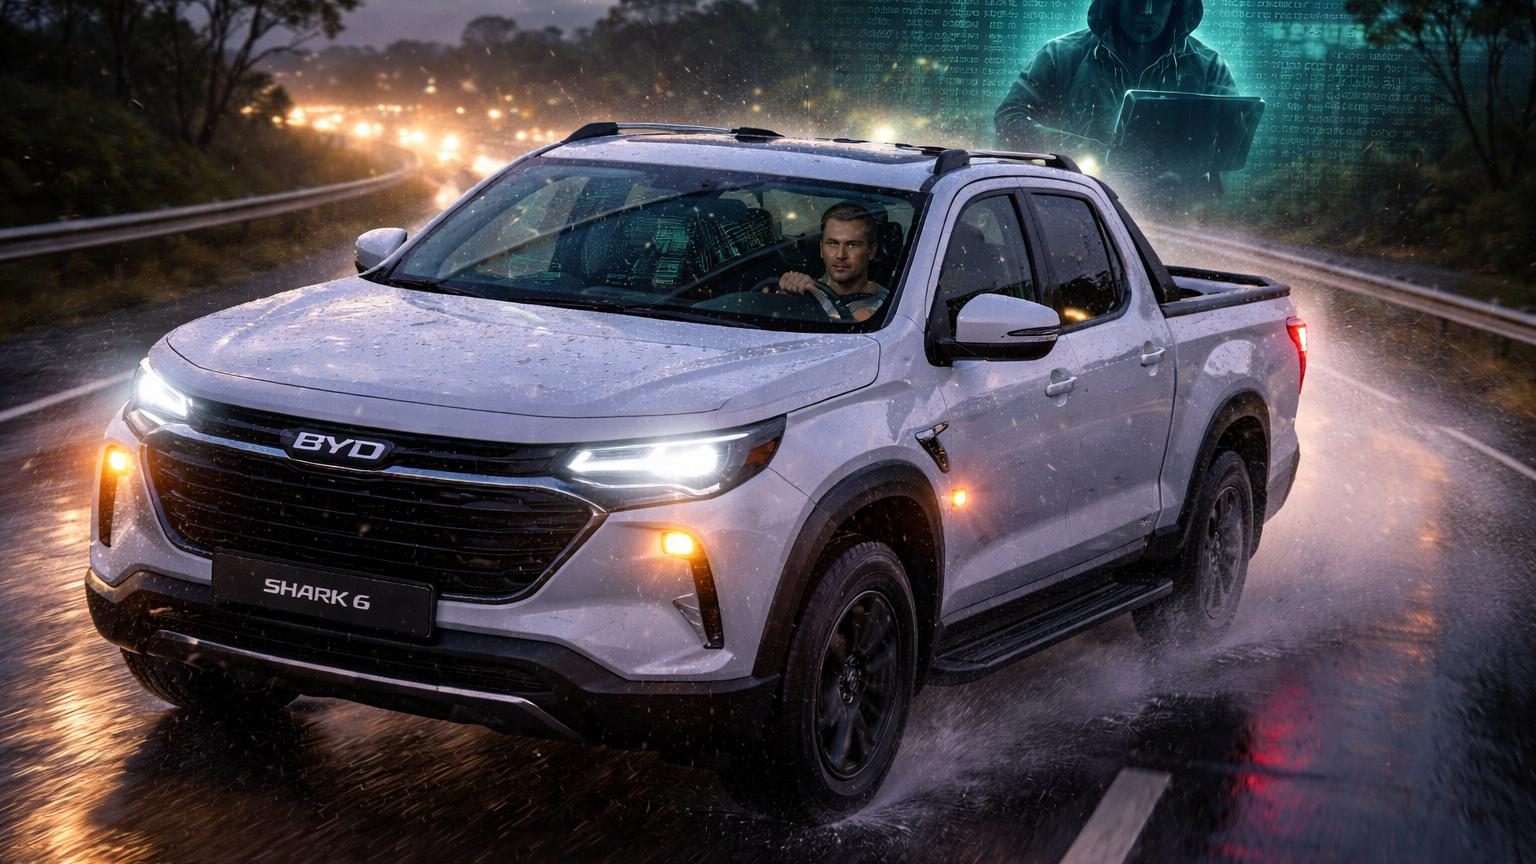
Un hacker contrôle un BYD Shark 6 sans mot de passe
Le volet le plus spectaculaire du documentaire concerne le BYD Shark 6, un pick-up hybride rechargeable de la marque chinoise en plein essor en Australie. Les journalistes ont confié un exemplaire du véhicule, pendant deux semaines, à Dan Hreszczuk, un expert en cybersécurité spécialisé dans l’automobile.
Sa mission : évaluer les failles potentielles de ce pick-up connecté. Il explique avoir identifié une vulnérabilité lui permettant d’accéder aux systèmes du véhicule.
« L’accès dont nous avons profité n’avait même pas de mot de passe », affirme Dan Hreszczuk dans le reportage diffusé par ABC News.
Une fois connecté, l’expert a pu piloter plusieurs fonctions, alors même que le véhicule roulait avec un journaliste à bord. Parmi les actions démontrées :
verrouiller le conducteur à l’intérieur du pick-up,
monter le volume de la musique à un niveau très élevé,
activer les essuie-glaces,
allumer et éteindre les phares.
Ces manipulations, déjà inquiétantes pour la sécurité routière, ne sont que la partie visible du problème mis en lumière par l’expert.
Des micros transformés en mouchards dans l’habitacle
La démonstration de Dan Hreszczuk devient plus préoccupante lorsque l’expert s’attaque aux micros intégrés au BYD Shark 6. Timidement conçus pour les systèmes mains libres et les commandes vocales, ces équipements se transforment, en cas de piratage, en véritables dispositifs d’écoute.
Hreszczuk parvient à écouter en direct ce qui se dit dans l’habitacle, y compris des conversations téléphoniques du journaliste. Il peut également enregistrer ces échanges.
En captant la voix du journaliste, le hacker a réussi à reconstituer la commande d’activation de son iPhone, « Dis Siri », pour la rejouer ensuite via les haut-parleurs du Shark 6.
Une fois l’assistant vocal du téléphone déclenché par cette fausse commande, l’expert en cybersécurité a ajouté ses propres instructions. L’iPhone a alors commencé à livrer une série d’informations personnelles :
date de naissance du propriétaire,
numéro de téléphone,
coordonnées de plusieurs contacts enregistrés,
dont un numéro attribué au Premier ministre australien.
L’expérience montre comment la combinaison d’un véhicule connecté et d’un smartphone peut devenir une porte d’entrée vers des données très sensibles, y compris au plus haut niveau de l’État si des responsables politiques sont visés.
La question de la pression chinoise et des risques pour la sécurité nationale
Le reportage d’ABC News s’inscrit dans un débat déjà vif à l’étranger. Le média Carscoops rappelle que certains pays, comme le Royaume-Uni ou la Pologne, ont décidé d’interdire l’accès de voitures chinoises à certains sites sensibles, par précaution.
Pour l’instant, rien n’indique que le gouvernement chinois aurait explicitement demandé à ses constructeurs d’espionner d’autres États. Mais des parlementaires britanniques ont rappelé l’an dernier que la législation chinoise donne à Pékin un droit d’accès aux données collectées par les caméras, capteurs et radars intégrés dans des véhicules utilisant des technologies chinoises.
La crainte n’est pas uniquement celle d’un piratage isolé, mais aussi celle d’un usage stratégique de masses de données remontant vers la Chine.
Ces informations peuvent inclure des déplacements réguliers de responsables publics, des habitudes de vie ou encore des données issues des téléphones connectés au véhicule.
Les voitures chinoises sont-elles seules en cause ?
Le cas du BYD Shark 6 illustre de manière frappante le risque, mais les auteurs du reportage et Carscoops rappellent que le problème dépasse largement un seul constructeur ou un seul pays.
En 2023, une étude de la fondation Mozilla a ainsi épinglé 25 marques automobiles, toutes jugées problématiques sur la question de la protection des données. Les 25 ont reçu le label d’alerte « Privacy Not Included » en raison de pratiques jugées insuffisantes.
Le rapport mentionne notamment que :
Nissan collecte des informations liées à « l’activité sexuelle » des conducteurs,
Kia s’intéresse à la « vie sexuelle » de certains propriétaires,
84 % des marques analysées revendent ou partagent les données avec des tiers.
Carscoops rappelle aussi plusieurs précédents de piratage touchant des constructeurs non chinois, dont Tesla, Kia ou Subaru. Les voitures connectées, tous constructeurs confondus, se retrouvent ainsi dans le viseur des spécialistes de la cybersécurité.
Qu’est-ce que cela implique pour les conducteurs français ?
Si l’enquête se déroule en Australie, la problématique concerne aussi les automobilistes en France, où les voitures connectées, chinoises ou non, se multiplient sur le marché. Les modèles équipés de cartes SIM intégrées, d’applications smartphone ou de systèmes multimédia connectés partagent souvent des données avec les serveurs des constructeurs.
En France et dans l’Union européenne, le Règlement général sur la protection des données (RGPD) impose un cadre strict à la collecte et à l’utilisation des données personnelles. Les constructeurs doivent notamment informer les utilisateurs, limiter les usages et permettre l’exercice de droits (accès, effacement, opposition).
Le RGPD offre des garde-fous, mais il ne rend pas mécaniquement une voiture inviolable : une faille technique, comme celle montrée sur le BYD Shark 6, reste possible.
Les autorités françaises compétentes, comme la Commission nationale de l’informatique et des libertés (CNIL), peuvent enquêter sur les pratiques des constructeurs et, le cas échéant, prononcer des sanctions. En matière de sécurité des systèmes embarqués, l’Agence nationale de la sécurité des systèmes d’information (ANSSI) joue aussi un rôle de référence pour les organismes publics et certains secteurs stratégiques.
Pour un conducteur français, plusieurs réflexes peuvent limiter les risques :
désactiver, lorsque c’est possible, certaines fonctions de suivi dans les menus du véhicule,
réduire les données partagées avec l’application mobile associée,
éviter de connecter un téléphone professionnel sur une voiture privée si des informations sensibles y circulent,
vérifier les paramètres de confidentialité des assistants vocaux comme Siri, Google Assistant ou Alexa.
Pourquoi les voitures modernes collectent autant de données
Les constructeurs justifient cette collecte par plusieurs objectifs : amélioration des services, mise à jour à distance, dépannage, personnalisation ou encore développement de futurs modèles. Un véhicule moderne embarque des dizaines d’unités électroniques et de capteurs, capables de transmettre :
Type de donnée
Exemples
Données de conduite
vitesse, freinage, accélération, trajectoire
Données de localisation
trajets, adresses fréquentes, position en temps réel
Données de confort
réglages de sièges, préférences de climatisation, stations de radio
Données personnelles
contacts téléphoniques, messages, identifiants de comptes
C’est précisément cette richesse d’informations qui intéresse à la fois les industriels, certains acteurs du marketing et, potentiellement, des pirates informatiques. Le cas du BYD Shark 6 illustre comment un seul point d’accès non sécurisé peut ouvrir la porte à l’ensemble de cet écosystème.
Vers un contrôle renforcé de la cybersécurité automobile
L’expérience menée en Australie nourrit un débat qui monte aussi en Europe : comment encadrer la cybersécurité des véhicules ? Des réglementations internationales commencent à apparaître, avec par exemple des exigences techniques pour obliger les constructeurs à intégrer la sécurité informatique dès la conception des véhicules.
Pour les conducteurs comme pour les pouvoirs publics, l’enjeu dépasse la simple gêne liée à un piratage. Une voiture contrôlée à distance, des micros activés sans consentement ou des assistants vocaux manipulés comme dans le cas du BYD Shark 6 exposent directement la vie privée et, pour certains profils, la sécurité professionnelle.
La démonstration de Dan Hreszczuk en Australie agit ainsi comme un avertissement : un pick-up connecté n’est pas seulement un moyen de transport, mais aussi un terminal informatique en réseau, qui doit être protégé avec le même niveau d’exigence qu’un ordinateur ou un smartphone professionnel.
Lecture rapide : rédactrice en chef d’Eurotel, ancienne de l’hôtellerie, spécialiste des hôtels de caractère et des city-trips.
Hélène Vasseur a passé près de quinze ans dans l’hôtellerie avant de se consacrer à l’écriture. De la réception d’un palace lyonnais à la direction d’une maison d’hôtes, elle a appris à lire un hôtel de l’intérieur : ce qui fait une vraie adresse, et ce qui relève du décor.
Rédactrice en chef d’Eurotel, elle coordonne la ligne éditoriale et arpente l’Europe à la recherche d’hôtels de caractère et de destinations à raconter autrement. Sa conviction : on voyage mieux quand on comprend les lieux, pas seulement quand on les coche. Elle garde un faible pour les vieilles villes d’Europe centrale et les petits-déjeuners qui s’éternisent.