À Londres, des touristes ayant réservé via Booking.com se sont retrouvés face à des bâtiments officiels ultra-sécurisés, et non devant l’appartement promis.
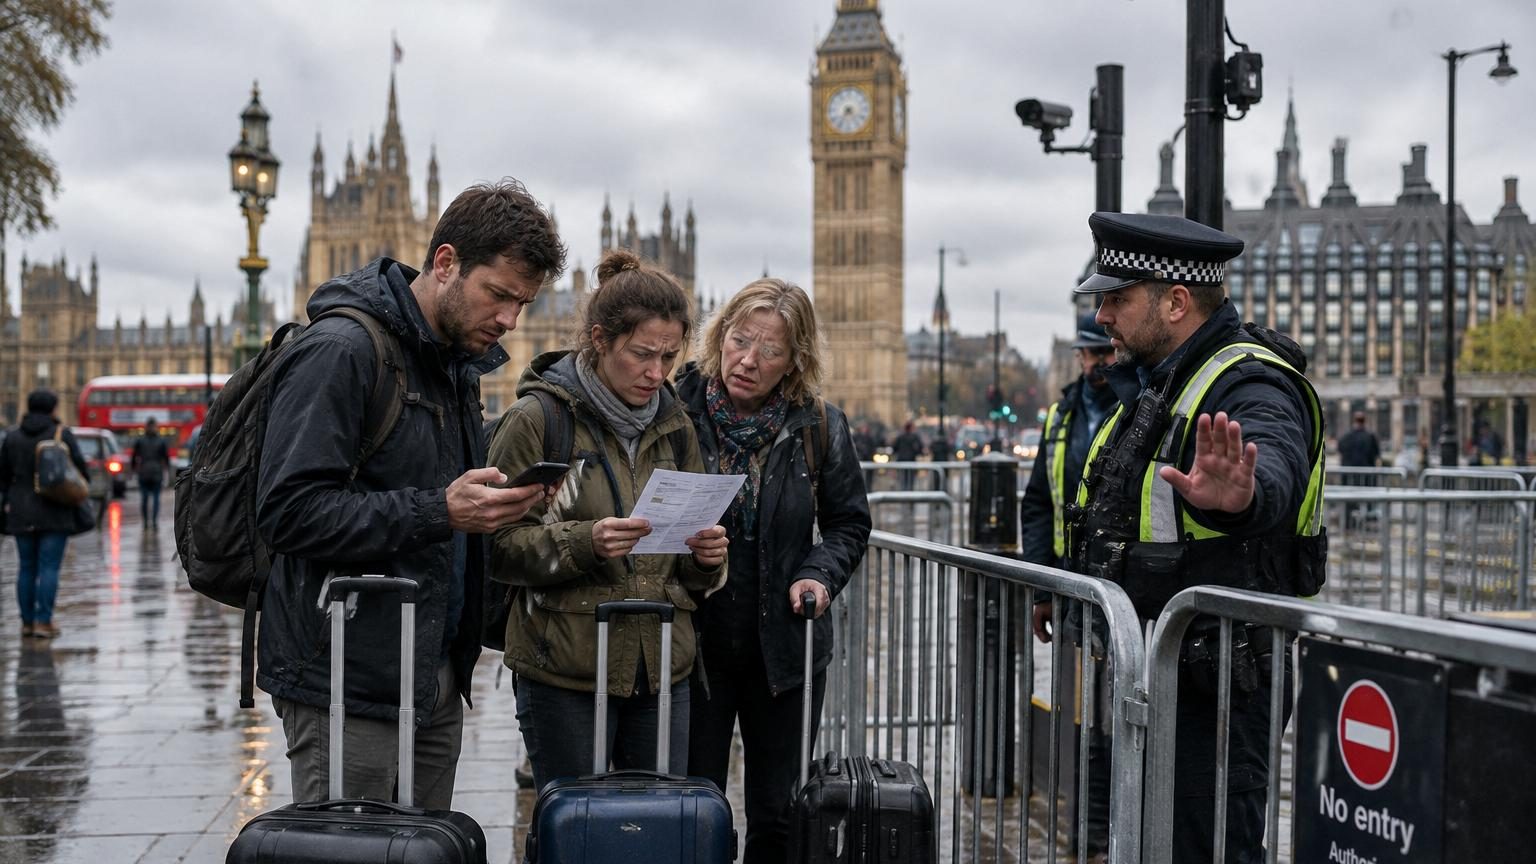
À la suite d’une enquête menée par le magazine de défense des consommateurs britannique Which?, une arnaque spectaculaire impliquant des annonces frauduleuses sur Booking.com à Londres a été mise au jour. Des voyageurs ont payé pour de prétendus « appartements près de Big Ben » et des « London Crown apartments », mais ont fini devant le Parlement britannique ou un pub très fréquenté, sans aucune chambre à l’adresse indiquée.
Des « appartements près de Big Ben »… à l’adresse du Parlement
Au cœur de cette affaire se trouve Portcullis House, bâtiment du domaine de la Chambre des communes, où travaillent des centaines de députés britanniques. C’est cette adresse hautement symbolique et sécurisée que des escrocs ont utilisée pour créer une fausse annonce sur Booking.com baptisée « Apartments near Big Ben ».
Les criminels ont repris les photos d’un véritable appartement, puis ont modifié une annonce existante pour la transformer en logement de rêve à Westminster. Sur le papier : un appartement bien noté, emplacement prestigieux, prix attractif. En réalité : un immeuble de bureaux du Parlement, surveillé par des gardes armés.
Des clients de Booking.com ont été refoulés par des agents de sécurité armés devant Portcullis House, après avoir cherché en vain l’appartement réservé.
L’enquête de Which? rappelle que, quelques mois plus tôt, le même média avait déjà démontré la faiblesse des contrôles de Booking.com en parvenant à faire figurer le 10 Downing Street, résidence officielle du Premier ministre, comme location de vacances.
Booking.com demandait aux clients d’aller sur place sous peine de perdre leur argent
Très vite, plusieurs victimes ont flairé le piège. Après la réservation, elles recevaient via la messagerie intégrée de Booking.com un message leur réclamant leurs coordonnées bancaires pour « confirmer » le séjour, sous peine d’annulation.
Selon les avis laissés sous l’annonce, ceux qui s’inquiétaient et demandaient une annulation ou un remboursement se voyaient opposer une condition étonnante : se rendre physiquement à Westminster et tenter de « s’enregistrer » sur place.
Pas d’annulation sans frais avant la date du séjour.
Obligation d’aller à l’adresse, même si celle-ci semble manifestement inadaptée.
Assistance réellement proposée uniquement après 19 heures, en cas de non-hébergement avéré.
Un client résume sa mésaventure dans un avis cité par Which? : Booking.com lui aurait expliqué qu’il ne pouvait pas annuler, qu’il devait se présenter à l’adresse, appeler ensuite la plateforme en cas de problème, et qu’un autre logement lui serait éventuellement trouvé plus tard dans la soirée. Il a refusé, réservé ailleurs et payé de sa poche.
Un autre voyageur raconte avoir roulé depuis Manchester, avant de découvrir sur place qu’aucun appartement n’existait et de devoir dormir dans sa voiture avec ses quatre enfants.
Un séjour à 243 livres, une demande de RIB et l’alerte déclenchée par l’IA
Parmi les victimes interrogées par Which?, Tony Walker explique avoir réservé trois nuits pour 243 livres, paiement prévu à l’arrivée. Immédiatement après la confirmation, il reçoit un message dans l’application lui demandant ses coordonnées bancaires et le menaçant de perdre la réservation en cas de refus.
Il commence par obtempérer, avant de réaliser dans la nuit que l’offre est trop belle pour être vraie, compte tenu de l’emplacement à Westminster.
« En pleine nuit, j’ai eu un moment de “mais qu’est-ce que j’ai fait ?” », raconte-t-il, craignant de voir son compte vidé au matin.
Inquiet, il consulte un outil d’intelligence artificielle en lui donnant les détails de sa réservation. L’IA lui répond que Portcullis House est un bâtiment hautement sécurisé réservé aux députés, en aucun cas des appartements de vacances. Tony fait immédiatement bloquer son compte par sa banque et contacte Booking.com, qui lui répond qu’« une enquête est en cours » sans reconnaître clairement l’arnaque.
Which? souligne que, contrairement à d’autres plateformes comme Airbnb ou Expedia, Booking.com permet encore d’envoyer facilement des liens cliquables dans sa messagerie interne, ouvrant la voie à des formulaires frauduleux demandant des données bancaires.
Des annonces piratées et des incohérences flagrantes ignorées
D’après les éléments recueillis par Which?, les escrocs n’ont pas créé ces profils de toutes pièces : ils auraient piraté le compte d’un gîte légitime situé dans un village du Somerset, dans le sud-ouest de l’Angleterre, puis changé le nom, les photos et l’adresse.
Plusieurs incohérences auraient dû déclencher des alertes automatiques :
le lien de la page (URL) faisait toujours référence au village du Somerset ;
le numéro de téléphone indiqué comportait un indicatif de Californie ;
le code postal renvoyait à Westminster Pier, et non à un immeuble résidentiel.
Malgré ces signaux, l’annonce est restée accessible durant des mois. Les réservations ont fini par être suspendues, mais la fiche elle-même n’a pas été supprimée, ce qui entretient la confusion pour les voyageurs.
Deuxième arnaque : des clients abandonnés devant un pub Wetherspoons
Le même propriétaire du Somerset semble avoir vu un autre de ses gîtes piraté, avec cette fois l’adresse d’un pub Wetherspoons, chaîne très connue au Royaume-Uni. L’annonce présentait de supposés « London Crown apartments » dans le centre de Londres.
Paul Dawson, qui prévoyait une sortie au théâtre avec son épouse et sa fille, raconte avoir réservé une nuit via Booking.com. Deux jours plus tard, il reçoit un courriel au nom de « The London Crown » avec un lien menant vers une page imitant Booking.com, lui réclamant ses données bancaires.
Soupçonneux, il enquête, découvre que l’adresse correspond en réalité à un pub Wetherspoons près du Tower Bridge, The Liberty Bounds, et contacte alors Booking.com. La réponse obtenue est quasiment identique à celle donnée aux victimes de Portcullis House : il doit se rendre à l’adresse, attendre après 19 heures, puis rappeler pour, éventuellement, être relogé ailleurs.
Paul Dawson explique avoir signalé à Booking.com qu’il voyageait avec des enfants autistes et que se retrouver à 22 h 30 devant un logement inexistant aurait été catastrophique, sans que cela ne modifie la position de la plateforme.
Au total, plus de 250 avis en colère figurent sur cette annonce au moment du reportage, certains positifs correspondant encore à l’ancien gîte du Somerset. Plusieurs clients indiquent avoir prévenu Booking.com bien avant la date du séjour, sans résultat. Une jeune cliente espagnole raconte s’être retrouvée, avec une amie, seule à Londres à deux heures du matin, sans hébergement.
Les équipes du pub The Liberty Bounds affirment avoir dû expliquer chaque jour à de nombreux voyageurs qu’aucune chambre n’existait, certains avis évoquant « 20 personnes par jour ». La chaîne Wetherspoons indique avoir alerté Booking.com dès le 10 août, alors que des clients continuaient pourtant à se faire piéger encore en septembre, certains pour des montants de l’ordre de plusieurs centaines d’euros.
Un faux logement mis en avant par le programme « Preferred Plus »
L’un des points les plus préoccupants relevés par Which? concerne la manière dont Booking.com a mis en avant l’annonce frauduleuse associée au pub, grâce à un programme censé valoriser les meilleurs hébergements de la plateforme.
Sur la page des « London Crown apartments », un message accompagné d’un pouce levé vantait une propriété « engagée à offrir un excellent service et un très bon rapport qualité-prix », signalant qu’elle faisait partie du programme « Preferred Plus » et qu’elle verserait à Booking.com une commission plus élevée en cas de réservation.
Ce programme de mise en avant octroie habituellement plus de visibilité et davantage de réservations aux hébergeurs, en échange d’une commission plus importante versée à la plateforme.
Which? rapporte que les membres de ce programme paieraient jusqu’à 23 % de commission, contre 15 % environ pour les annonces standard. Impossible, à ce stade, de savoir si le propriétaire légitime avait adhéré à ce programme avant le piratage, ou si les escrocs ont réussi à en profiter après avoir pris le contrôle du compte. Dans tous les cas, l’arnaque a bénéficié d’un surcroît de visibilité directement lié aux mécanismes commerciaux de Booking.com.
L’outil d’IA de Booking.com a confirmé… que les arnaques étaient « légitimes »
Booking.com propose un assistant de voyage basé sur l’intelligence artificielle, nommé Dot, capable de répondre aux questions des utilisateurs sur les hébergements. Which? l’a testé directement sur les pages concernées.
En demandant à l’IA si « The London Crown » était un vrai établissement ou une arnaque, la réponse a été sans ambiguïté : l’outil a affirmé qu’il s’agissait d’une propriété « légitime » située au centre de Londres, et a détaillé une longue liste d’équipements : wifi gratuit, vélos à disposition, parking privé gratuit, spa, bain à remous, navette gratuite, cuisine équipée, champagne, fruits, chocolats, etc.
Le même type de réponse rassurante a été généré pour les « Apartments near Big Ben ». Autrement dit, l’IA maison de Booking.com a renforcé la crédibilité d’annonces frauduleuses déjà en ligne, au lieu d’inciter à la prudence.
Signalement à l’autorité britannique de régulation du numérique
Au Royaume-Uni, la régulation des services en ligne s’appuie désormais sur l’Online Safety Act. Ce texte impose aux grandes plateformes de réaliser une évaluation des risques liés aux contenus illégaux, dont la fraude, puis de mettre en place des mesures pour limiter l’exposition des utilisateurs à ces contenus et les retirer dès qu’elles en ont connaissance.
Constatant la répétition d’annonces potentiellement frauduleuses sur Booking.com, Which? a saisi l’autorité de régulation des communications, Ofcom, pour qu’elle examine si la plateforme respecte bien ses obligations. Le magazine indique avoir déjà alerté Ofcom plus tôt dans l’année, et avoir transmis ce nouveau dossier à l’organisme.
La position officielle de Booking.com
Interrogée par Which? sur ces affaires, Booking.com a adopté une ligne de défense jugée confuse par le média britannique. La plateforme estime que les « propriétés sont légitimes et ont déjà accueilli des clients ». Évidemment, ni Portcullis House ni le pub The Liberty Bounds n’abritent d’appartements touristiques.
L’explication avancée est que les deux gîtes situés dans le Somerset, dont les annonces auraient été détournées, étaient bien de vrais hébergements, simplement victimes d’une attaque de phishing « sophistiquée » ayant donné à des cybercriminels un accès temporaire non autorisé à leur compte Booking.com.
Booking.com affirme prendre ce type d’incident « extrêmement au sérieux », avoir suspendu les réservations pour les deux propriétés et « soutenu les clients concernés ».
Pourtant, Which? relève qu’au moins jusqu’au 20 septembre, des commentaires récents figurant sous l’annonce liée au pub faisaient état de victimes n’ayant reçu aucune réponse satisfaisante de la part de Booking.com, ni remboursement clair, plusieurs semaines après les faits.
Ce que cela change pour un voyageur français utilisant Booking.com
Pour un lecteur basé en France, ces affaires montrent que les risques d’arnaques ne se limitent pas aux petites plateformes obscures ni aux annonces publiées sur des réseaux sociaux. Même un acteur majeur comme Booking.com peut laisser circuler des annonces frauduleuses, y compris dans des quartiers centraux de grandes capitales.
Les principes restent cependant les mêmes que pour tout achat en ligne :
ne jamais transmettre de coordonnées bancaires via un lien reçu par message, même au sein de l’application officielle ;
vérifier que le paiement passe bien par le système sécurisé de la plateforme, et non par un virement ou un formulaire externe ;
examiner l’adresse précise du logement et la comparer sur un service de cartographie : un Parlement, une mairie ou un pub connu ne louent pas d’appartements privés ;
lire attentivement les avis récents, en se méfiant d’un mélange d’avis très anciens positifs et de nombreux commentaires récents négatifs ;
contacter immédiatement son établissement bancaire en cas de doute sur une transmission de RIB ou de numéro de carte.
En France, en cas d’arnaque lors d’une réservation, un voyageur peut déposer plainte auprès de la police ou de la gendarmerie et signaler la fraude via la plateforme gouvernementale de signalement des arnaques. Les services de la Direction générale de la concurrence, de la consommation et de la répression des fraudes (DGCCRF) peuvent également être saisis pour des pratiques commerciales trompeuses.
Pourquoi les annonces frauduleuses prospèrent sur les grandes plateformes
Les cas mis au jour à Londres illustrent plusieurs failles structurelles : la dépendance à des comptes d’hébergeurs piratés, la possibilité de modifier radicalement une annonce sans contrôle poussé, l’acceptation de liens cliquables dans la messagerie, et la mise en avant marketing d’hébergements dont les données sont incohérentes.
Pour les escrocs, l’intérêt est évident : en partant d’une annonce réelle très bien notée, ils bénéficient d’un historique rassurant, d’anciens avis authentiques et parfois d’une labellisation interne type « programme préféré ». Les victimes ont alors l’impression de réserver chez un professionnel installé, et non chez un inconnu fraîchement inscrit.
À mesure que les plateformes multiplient les outils automatisés, dont les assistants basés sur l’IA, une vigilance renforcée reste nécessaire. Lorsqu’un outil conversationnel interne présente un logement comme parfaitement « légitime » alors qu’il est au cœur d’une arnaque, la confiance de l’utilisateur est doublement trompée : par l’annonce et par la recommandation algorithmique qui l’accompagne.
Lecture rapide : rédactrice en chef d’Eurotel, ancienne de l’hôtellerie, spécialiste des hôtels de caractère et des city-trips.
Hélène Vasseur a passé près de quinze ans dans l’hôtellerie avant de se consacrer à l’écriture. De la réception d’un palace lyonnais à la direction d’une maison d’hôtes, elle a appris à lire un hôtel de l’intérieur : ce qui fait une vraie adresse, et ce qui relève du décor.
Rédactrice en chef d’Eurotel, elle coordonne la ligne éditoriale et arpente l’Europe à la recherche d’hôtels de caractère et de destinations à raconter autrement. Sa conviction : on voyage mieux quand on comprend les lieux, pas seulement quand on les coche. Elle garde un faible pour les vieilles villes d’Europe centrale et les petits-déjeuners qui s’éternisent.
Comment les escrocs ont-ils créé ces fausses annonces sur Booking.com ?
Ils ont piraté les comptes de véritables gîtes situés en Angleterre (notamment dans le Somerset), puis ont modifié le nom, les photos et l'adresse pour les rediriger vers le Parlement britannique et un pub Wetherspoons. Les escrocs ont utilisé les vraies photos des appartements originels pour donner du crédit à leurs annonces frauduleuses.
Pourquoi Booking.com n'a-t-il pas détecté ces annonces suspectes ?
Plusieurs incohérences auraient dû déclencher des alertes automatiques : l'URL faisait toujours référence au village du Somerset, le numéro de téléphone comportait un indicatif de Californie, et le code postal renvoyait à Westminster Pier. Malgré ces signaux, l'annonce est restée accessible durant des mois, ce qui suggère des failles dans les contrôles de la plateforme.
Comment les escrocs forçaient-ils les victimes à rester sans recours ?
Après réservation, les escrocs demandaient les coordonnées bancaires via la messagerie interne de Booking.com sous menace de perdre l'argent. Quand les clients demandaient une annulation, Booking.com leur répondait qu'ils devaient se rendre à l'adresse, appeler après 19 heures en cas de problème, et attendaient un éventuel relogement plus tard dans la soirée.
Quel est le lien avec le 10 Downing Street mentionné dans l'article ?
Which? révèle que, quelques mois avant cette arnaque à Portcullis House, le magazine avait déjà démontré la faiblesse des contrôles de Booking.com en parvenant à faire figurer le 10 Downing Street (résidence officielle du Premier ministre) comme location de vacances, montrant un problème systémique de validation.
Qu'est-ce qui a sauvé Tony Walker de perdre son argent ?
Après réception du message demandant ses coordonnées bancaires, Tony Walker a consulté une intelligence artificielle qui lui a confirmé que Portcullis House était un bâtiment gouvernemental hautement sécurisé. Il a immédiatement fait bloquer son compte bancaire et contacté Booking.com avant que l'arnaqueur ne puisse utiliser ses données.