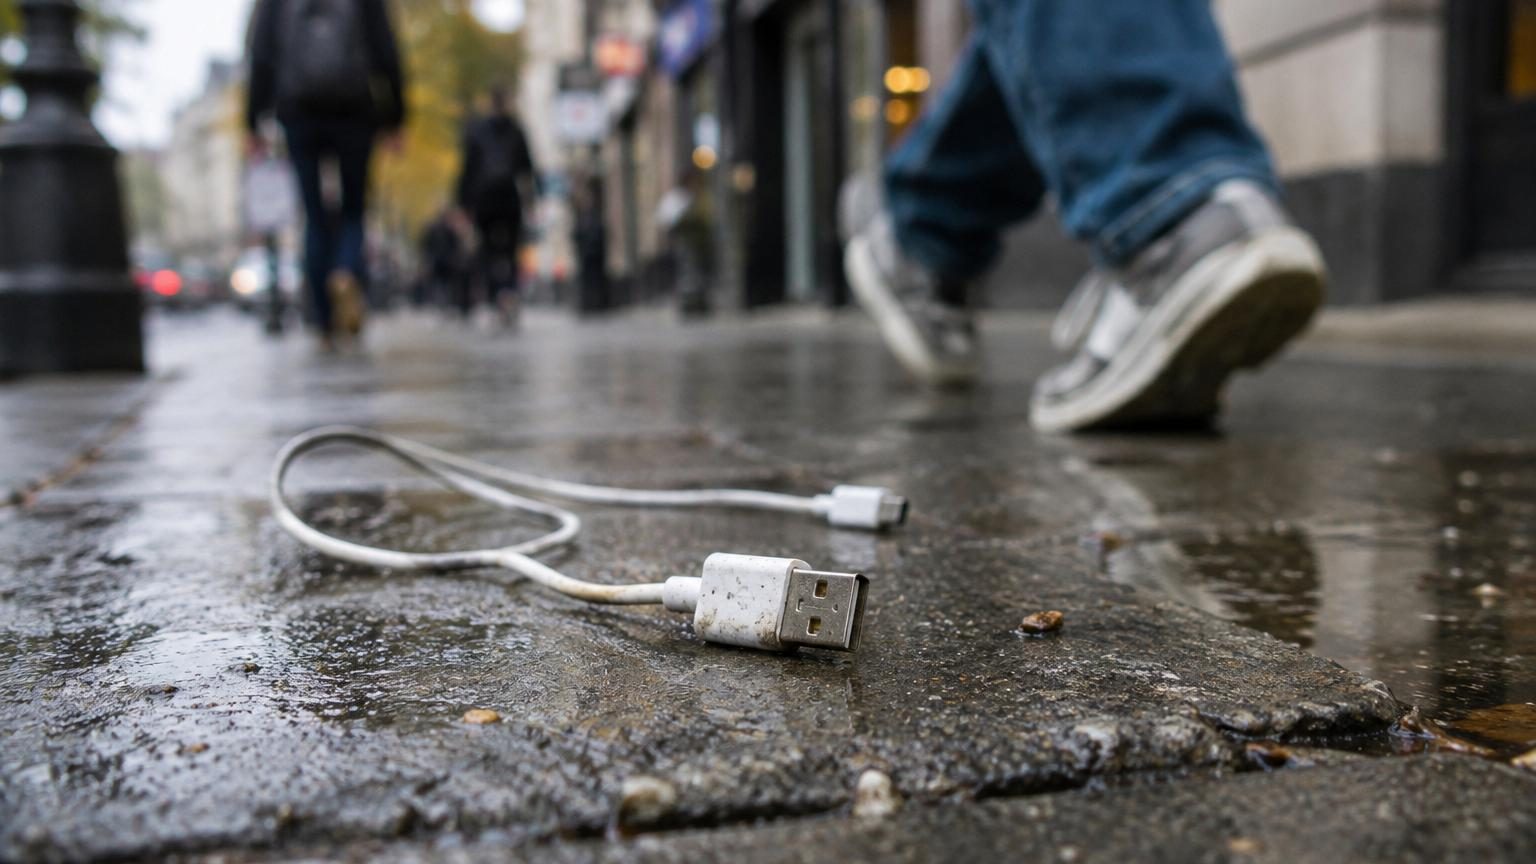
Ramasser un câble USB sur un trottoir en Argentine peut sembler anodin. Pour des experts interrogés par El Liberal, c’est au contraire un geste risqué.
Dans un article du média argentin El Liberal, des spécialistes en cybersécurité alertent sur un danger méconnu : brancher un câble USB trouvé par hasard, ou dont l’origine reste floue, sur son téléphone ou son ordinateur. Derrière un simple accessoire, se cache parfois un outil de piratage capable de siphonner des données personnelles en toute discrétion.
Un câble USB banal… qui se comporte comme un piège
À première vue, le scénario décrit par El Liberal semble très courant : un passant trouve un câble USB par terre, pense avoir fait une bonne affaire et le ramène chez lui. L’accessoire a l’air normal, les prises s’emboîtent, tout fonctionne. C’est précisément ce qui inquiète les spécialistes cités par le média argentin.
Ils rappellent que certains câbles peuvent intégrer, dans leur gaine ou leurs connecteurs, des composants électroniques miniaturisés. Ces ajouts ne modifient pas l’apparence extérieure, mais transforment l’accessoire en véritable outil d’attaque informatique dès qu’il est branché à un smartphone, une tablette ou un ordinateur.
Un câble USB modifié peut se comporter comme un périphérique espion : il charge l’appareil tout en observant ce que vous faites ou en transmettant vos données.
Ces dispositifs ne sont pas théoriques. Ils sont connus depuis des années des experts en cybersécurité et servent à automatiser des actions dès la connexion : exécuter des commandes, intercepter des informations ou installer des logiciels malveillants.
Keyloggers, antennes cachées et vol discret de données
Selon l’article d’El Liberal, certains câbles intègrent de véritables microcontrôleurs, c’est-à-dire de petits systèmes électroniques programmables. Une fois reliés à un appareil, ils peuvent par exemple se faire passer pour un clavier ou une souris et piloter la machine sans que l’utilisateur ne s’en rende compte.
Les risques évoqués sont concrets :
enregistrement de tout ce que tape l’utilisateur sur un clavier ;
récupération de mots de passe et d’identifiants ;
lecture de messages ou de contenus sensibles ;
transmission à distance des informations volées.
El Liberal souligne notamment la menace des keyloggers, ces systèmes qui capturent chaque frappe sur un clavier. Intégrés dans un câble, ils peuvent enregistrer en silence les connexions à une messagerie, à un compte bancaire ou à un réseau social.
Autre danger cité : certains câbles truqués embarquent de petites antennes sans fil ou d’autres composants de communication. Ces éléments permettent d’extraire ou de transmettre des données sans connexion filaire visible, ce qui complique encore la détection de l’attaque.
Un simple geste – brancher un câble trouvé – peut exposer des mots de passe, des messages privés et l’ensemble des données d’un appareil.
Pourquoi repérer un câble piégé est presque impossible
Les spécialistes consultés par El Liberal insistent sur un point : à l’œil nu, différencier un câble sain d’un câble modifié relève souvent de la mission impossible. Les composants sont dissimulés dans la gaine, dans la prise ou dans le boîtier en plastique.
Pour certains modèles, il faudrait des moyens d’analyse avancés, comme un passage aux rayons X ou des tests électroniques en laboratoire, afin d’identifier les ajouts suspects. Ces opérations dépassent largement ce qu’un utilisateur peut faire chez lui.
Le média argentin mentionne toutefois quelques indices qui peuvent éveiller la méfiance :
impressions de mauvaise qualité sur le câble ou les connecteurs ;
logos approximatifs ou légèrement différents de ceux d’origine ;
gravures ou mentions qui ne correspondent pas à la marque supposée ;
dimensions ou forme des connecteurs un peu inhabituelles ;
chauffe anormale du câble pendant l’utilisation.
Ces signaux ne prouvent pas forcément la présence d’un piratage, mais ils peuvent indiquer un accessoire contrefait ou modifié, donc moins sûr.
Les bloqueurs de données USB, une parade partielle
Face à ces risques, l’article d’El Liberal évoque une solution intermédiaire : les bloqueurs de données USB. Ces petits adaptateurs se branchent entre le câble et l’appareil à charger.
Leur fonctionnement repose sur un principe simple : ils laissent passer uniquement l’alimentation électrique, mais ils coupent les broches dédiées au transfert de données. Ainsi, le téléphone ou l’ordinateur reçoit du courant, sans établir de véritable liaison informatique avec le câble ou le port utilisé.
Un bloqueur de données USB transforme une prise potentiellement risquée en simple source d’alimentation, sans échange d’informations.
Ces dispositifs sont notamment utilisés dans les lieux publics, comme les gares ou les aéroports, pour limiter le risque lié aux prises USB partagées. Ils peuvent aussi réduire l’exposition lorsque l’on n’a pas d’autre choix que d’utiliser un câble dont on ne maîtrise pas totalement la provenance.
Les experts rappelés par El Liberal restent néanmoins prudents : ces bloqueurs peuvent limiter une partie des menaces, mais ne remplacent pas une attitude de prudence générale face aux accessoires inconnus.
Le conseil des experts : ne jamais brancher un câble trouvé ou d’origine douteuse
Le message de fond relayé par le média argentin est clair. Les spécialistes en cybersécurité recommandent tout simplement de ne pas connecter à son téléphone, son ordinateur ou toute autre machine :
un câble trouvé dans la rue, un lieu public ou un espace partagé ;
un câble dont on ne connaît pas le propriétaire ou la provenance ;
un accessoire offert ou prêté par une personne ou une structure en qui l’on n’a pas totalement confiance.
Pour ces experts, le calcul est simple : le gain potentiel – récupérer un câble « gratuit » – ne compense jamais le risque encouru pour les données personnelles, professionnelles ou bancaires stockées sur les appareils.
El Liberal rapporte cette recommandation finale : en cas de doute, mieux vaut utiliser un câble acheté auprès d’un vendeur fiable, plutôt que de tester un accessoire trouvé au hasard, même s’il semble en parfait état.
En France, une vigilance similaire recommandée
Si l’article porte sur une mise en garde relayée en Argentine, le principe s’applique aussi à un lecteur français. Les forces de sécurité et les autorités spécialisées dans la cybersécurité, comme l’Agence nationale de la sécurité des systèmes d’information (ANSSI), mettent régulièrement l’accent sur la prudence vis-à-vis des clés USB, des câbles et des chargeurs inconnus.
Le raisonnement reste identique : un câble ou un accessoire branché à un appareil n’achemine pas seulement de l’électricité. Il peut aussi transporter des données et servir de porte d’entrée vers le système. Dans un environnement professionnel, le risque touche également les documents de travail, les comptes de messagerie interne et parfois des systèmes critiques.
Pour un lecteur en France, plusieurs réflexes sont donc recommandés, dans la même logique que celle décrite par El Liberal :
éviter tout câble trouvé dans un train, un open space ou sur la voie publique ;
éviter aussi les chargeurs et accessoires promotionnels dont on ignore réellement l’origine ;
privilégier ses propres câbles achetés auprès de marques connues ou de distributeurs reconnus ;
limiter au maximum le branchement d’accessoires inconnus sur les ordinateurs professionnels.
Dans certains services sensibles, il existe d’ailleurs des règles internes qui interdisent strictement l’usage de supports ou d’accessoires USB non contrôlés.
Pourquoi les câbles USB sont devenus une cible intéressante pour les pirates
Si des experts prennent la peine d’alerter, comme le rapporte El Liberal, c’est parce que le câble USB remplit deux fonctions qui intéressent particulièrement les pirates :
Rôle du câble
Intérêt pour un pirate
Alimentation électrique
Le câble paraît anodin, utilisé uniquement pour la charge.
Transfert de données
Il permet d’accéder au système, d’échanger des fichiers et d’exécuter des commandes.
En combinant ces deux aspects, le pirate peut profiter d’un geste banal – brancher un téléphone pour le recharger – pour déclencher en parallèle une attaque discrète. Tant que l’appareil reste connecté, l’agresseur peut théoriquement copier des données, surveiller les frappes ou modifier certains paramètres.
Quelques bonnes pratiques concrètes pour limiter le risque
Au-delà des mises en garde rapportées par El Liberal, plusieurs réflexes simples permettent de réduire l’exposition au quotidien :
utiliser son propre chargeur et son propre câble à l’extérieur du domicile ;
préférer une prise secteur classique à une prise USB publique lorsque c’est possible ;
désactiver le déverrouillage automatique de l’appareil, même pendant la charge ;
sur ordinateur, configurer une demande d’autorisation à chaque nouveau périphérique USB détecté ;
mettre à jour régulièrement le système d’exploitation et l’antivirus.
Enfin, une simple astuce peut faire une différence : garder un câble dédié uniquement à la charge, sans transfert de données, pour les situations où l’on doit brancher son appareil hors de chez soi. Certains modèles sont conçus précisément pour cela.
Les spécialistes cités par El Liberal le rappellent : la cybersécurité ne repose pas seulement sur des logiciels ou des mots de passe complexes. Elle tient aussi à des habitudes de bon sens, comme refuser de brancher un câble USB abandonné sur un trottoir ou récupéré sans certitude sur son origine.
Lecture rapide : rédactrice en chef d’Eurotel, ancienne de l’hôtellerie, spécialiste des hôtels de caractère et des city-trips.
Hélène Vasseur a passé près de quinze ans dans l’hôtellerie avant de se consacrer à l’écriture. De la réception d’un palace lyonnais à la direction d’une maison d’hôtes, elle a appris à lire un hôtel de l’intérieur : ce qui fait une vraie adresse, et ce qui relève du décor.
Rédactrice en chef d’Eurotel, elle coordonne la ligne éditoriale et arpente l’Europe à la recherche d’hôtels de caractère et de destinations à raconter autrement. Sa conviction : on voyage mieux quand on comprend les lieux, pas seulement quand on les coche. Elle garde un faible pour les vieilles villes d’Europe centrale et les petits-déjeuners qui s’éternisent.
Comment un câble USB trouvé peut-il voler mes données?
Certains câbles peuvent intégrer des microcontrôleurs programmables dissimulés dans leur gaine ou leurs connecteurs. Une fois branchés, ces composants peuvent se faire passer pour un clavier ou une souris, enregistrer vos frappes (keyloggers), intercepter vos mots de passe et transmettre vos données à distance sans que vous le remarquiez.
Comment reconnaître un câble piégé?
À l'œil nu, c'est presque impossible. Seuls quelques indices peuvent vous mettre en alerte: impressions de mauvaise qualité, logos approximatifs ou légèrement différents de l'original, gravures ne correspondant pas à la marque supposée, dimensions inhabituelles des connecteurs ou chauffe anormale du câble.
Les bloqueurs de données USB sont-ils une solution fiable?
Les bloqueurs de données USB permettent de laisser passer uniquement l'alimentation électrique en coupant les broches dédiées au transfert de données. Ils réduisent le risque, notamment dans les lieux publics, mais ne remplacent pas la prudence générale face aux accessoires inconnus.
Quel est le conseil des experts en cybersécurité?
Les spécialistes recommandent simplement de ne jamais brancher un câble trouvé, d'origine douteuse ou dont on ne connaît pas le propriétaire. Le gain potentiel d'un câble gratuit ne compense jamais le risque pour vos données personnelles, professionnelles ou bancaires.
Cette menace concerne-t-elle aussi les utilisateurs en France?
Oui, les autorités françaises spécialisées en cybersécurité, comme l'ANSSI, recommandent une vigilance identique vis-à-vis des câbles et chargeurs inconnus, en particulier en environnement professionnel où le risque peut affecter les documents de travail et les systèmes critiques.