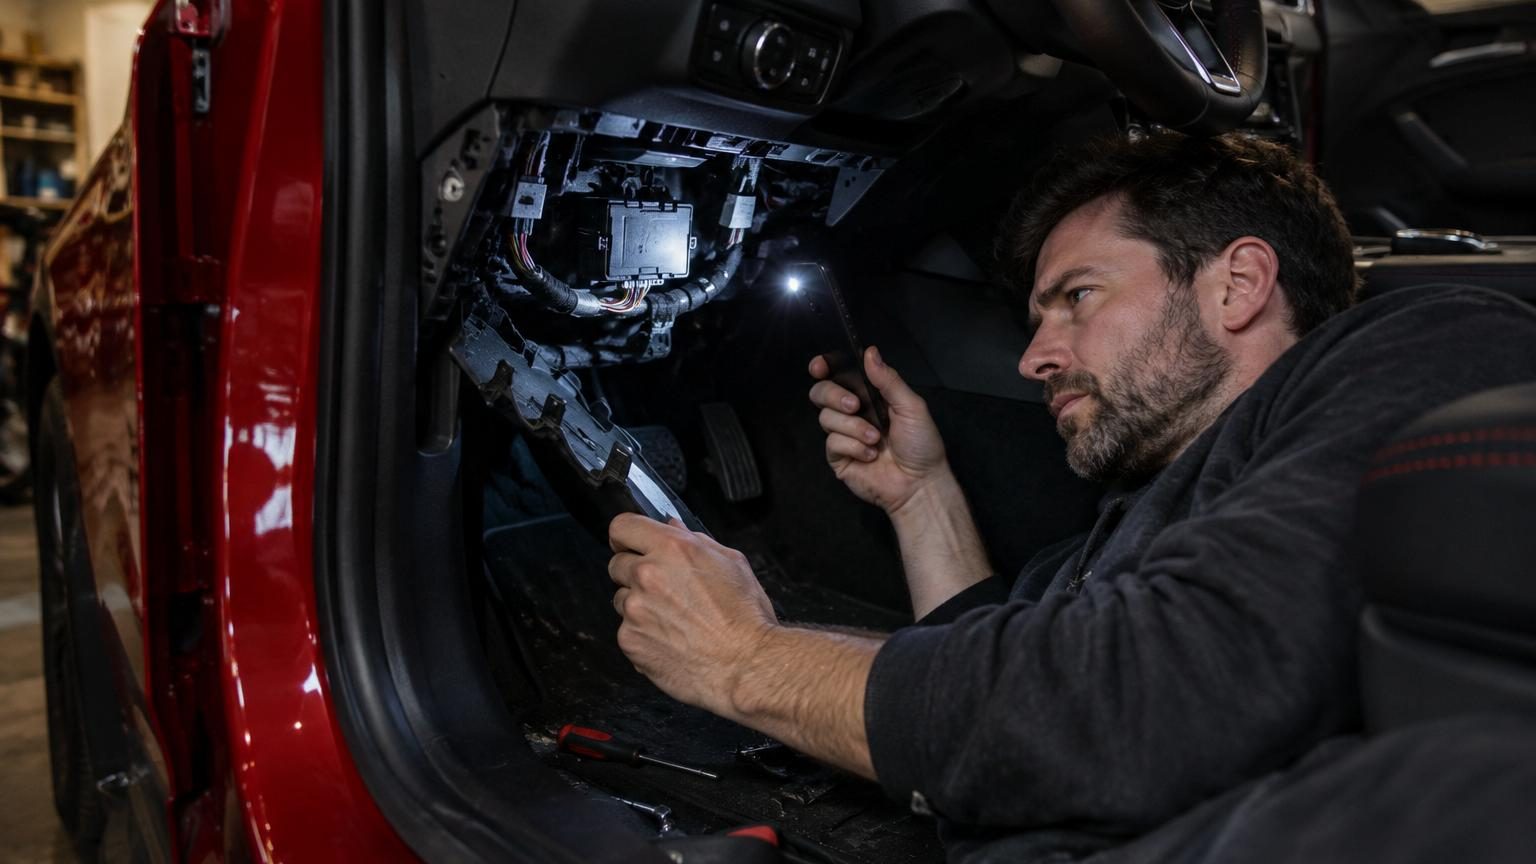
Aux États-Unis, un propriétaire de Ford Mustang Mach-E a soulevé un simple cache sous son tableau de bord et fait une découverte inattendue.
Après avoir visionné une vidéo virale sur une faille de sécurité visant un système d’alarme connecté, un conducteur américain de SUV électrique a inspecté sa Mustang Mach‑E. Comme le raconte le site spécialisé Carscoops, il est tombé sur un module caché, du même type que celui utilisé dans le piratage présenté par les chercheurs.
Une vidéo virale qui pousse un propriétaire à fouiller sa Mustang Mach‑E
L’affaire démarre avec une enquête publiée par le média technologique américain Wired. Des chercheurs en cybersécurité y détaillent des vulnérabilités découvertes dans le système KARR Security System, un dispositif d’alarme et de géolocalisation vendu en accessoire et souvent installé par les concessions automobiles américaines.
Intrigué, un utilisateur de Reddit, propriétaire d’une Ford Mustang Mach‑E, raconte avoir voulu vérifier ce qui se cachait derrière les plastiques de son habitacle. Il retire alors un panneau sous le tableau de bord… et tombe sur un boîtier électronique qu’il n’avait jamais vu.
En soulevant un simple cache sous le tableau de bord, le propriétaire a découvert un module de suivi et d’alarme dont il ignorait totalement la présence.
Ce boîtier ressemble fortement à ceux évoqués dans la vidéo sur KARR Security System. L’automobiliste affirme que sa paperasse d’achat ne mentionnait pas ce dispositif, installé manifestement lors de la préparation du véhicule en concession.
Un module discret, branché sur les entrailles électroniques de la voiture
Selon Carscoops, le boîtier en question est un module de suivi et d’alarme connecté, utilisé pour :
- localiser le véhicule (traqueur GPS ou équivalent),
- suivre un stock de voitures en concession,
- proposer une option de sécurité ou d’antivol au client,
- ou encore contrôler certains paramètres à distance.
Dans le cas de la Mustang Mach‑E, ce module était branché via un faisceau dit « T‑harness », un connecteur en Y qui s’intercale dans le câblage d’origine. Il était positionné derrière un panneau sous le tableau de bord, hors du champ de vision du conducteur.
Beaucoup de ces boîtiers se connectent à la prise OBDII, le port de diagnostic électronique obligatoire sur les voitures modernes, souvent grâce à un adaptateur ou un répartiteur. D’autres puisent leur alimentation directement sur la batterie ou sur un circuit électrique du véhicule.
Le propriétaire n’a pas hésité longtemps : il a débranché le module et l’a retiré. Une opération manifestement très simple dans son cas : pas de fils coupés, pas de démontage complexe, mais un branchement « plug and play » qu’il a simplement défait.
En déconnectant ce boîtier, le conducteur a aussi coupé le lien avec la vulnérabilité révélée par les chercheurs, sans toucher au système d’origine de Ford.
Deux millions de véhicules concernés par une faille Bluetooth
À l’origine de l’alerte, on trouve des chercheurs de l’Université de Californie à San Diego. Ils ont rendu publique une faille affectant certains modules KARR Security System équipés de Bluetooth.
D’après leurs travaux, ces boîtiers souffrent d’un problème de sécurité qui pourrait permettre à une personne située à portée du signal Bluetooth :
- de déverrouiller les portes du véhicule,
- de déclencher l’alarme,
- ou de désactiver l’allumage, rendant la voiture temporairement impossible à démarrer.
Les chercheurs estiment qu’un peu plus de deux millions de véhicules pourraient être équipés de ces modules, tous installés en seconde monte par des distributeurs ou des concessions, et non par les constructeurs eux-mêmes.
Un point essentiel ressort de leur travail : cette faille ne permet pas de démarrer la voiture. Le pirate potentiel peut gêner l’usage du véhicule ou y accéder s’il est à proximité, mais ne peut pas mettre le moteur en marche avec ce seul moyen.
La société à l’origine de KARR Security System a, selon Carscoops, déjà publié un correctif logiciel pour combler la vulnérabilité. Reste alors à mettre à jour les boîtiers installés… encore faut‑il que les automobilistes sachent qu’ils en possèdent un.
Un risque réel, mais limité dans la vie quotidienne
Vue de loin, l’affaire peut inquiéter. Un boîtier caché, une faille Bluetooth, la possibilité d’ouvrir ou de bloquer une voiture à distance : tous les ingrédients sont réunis pour affoler les réseaux sociaux.
Les chercheurs soulignent pourtant plusieurs freins à un piratage massif :
Selon Carscoops, les deux millions de véhicules équipés représenteraient moins de 1 % des voitures qui circulent aux États‑Unis. Les chances qu’un individu malveillant, techniquement compétent, croise précisément votre voiture équipée du mauvais module restent donc faibles.
La vraie leçon de cette histoire n’est pas tant la probabilité d’un piratage que la prise de conscience : beaucoup d’automobilistes ignorent quels boîtiers électroniques se cachent derrière leurs plastiques.
Dans le cas de la Mustang Mach‑E, le propriétaire indique que son contrat d’achat ne mentionnait pas explicitement ce système additionnel. Il l’a découvert uniquement parce qu’il avait entendu parler d’un type précis de boîtier, et qu’il a pris la peine d’ouvrir son tableau de bord.
Pourquoi les concessions installent-elles ces boîtiers cachés ?
Ces systèmes comme KARR Security System sont très répandus dans les concessions américaines. Ils peuvent servir à :
- gérer les stocks de véhicules, en sachant où se trouve chaque voiture sur un parking immense ;
- retrouver rapidement un véhicule volé ou non restitué après un essai ;
- proposer au client un « pack sécurité » incluant géolocalisation et alarme ;
- surveiller à distance certains paramètres (déplacements, déclenchement de l’alarme, chocs).
Pour le client, le problème tient autant à la cybersécurité qu’à la transparence. Un module discret, non signalé sur les documents, peut continuer à envoyer des données ou à rester vulnérable sans que le propriétaire n’en ait conscience. Dans certains cas, ces boîtiers sont même facturés séparément dans des packs d’options, parfois activés par défaut.
Quelles leçons pour les conducteurs français ?
En France, les voitures neuves sont rarement livrées avec ce type de module caché installé systématiquement par les concessions. En revanche, les boîtiers de géolocalisation ou d’alarme connectée existent aussi, souvent proposés :
- par les assureurs, dans le cadre d’un contrat incluant un « traceur » ;
- par des installateurs d’alarmes automobiles ;
- par certains distributeurs pour la gestion de flotte de véhicules de société.
Le principe reste similaire : un boîtier branché sur la prise OBDII, sur la batterie ou sur le faisceau du véhicule, capable de transmettre sa position et d’interagir avec le système d’alarme ou de verrouillage. Des failles de sécurité peuvent exister là aussi, même si aucune affaire strictement identique à celle de KARR Security System n’a été mise en avant en France.
Les autorités comme l’Agence nationale de la sécurité des systèmes d’information (ANSSI) appellent régulièrement à la vigilance sur les équipements connectés, y compris dans l’automobile. Les boîtiers de seconde monte, moins contrôlés que les systèmes intégrés d’origine par les constructeurs, constituent un point d’attention.
Quelques réflexes à adopter en France
Sans céder à l’angoisse, certains gestes peuvent limiter les risques :
- vérifier dans ses papiers d’achat ou de location si un pack « traçage » ou « alarme connectée » a été souscrit ;
- demander à son concessionnaire ou à son installateur une liste claire des équipements additionnels ;
- exiger les notices d’utilisation et les conditions de mise à jour logicielle des boîtiers posés ;
- en cas de doute, faire contrôler le véhicule par un professionnel pour repérer un éventuel module caché.
Certains conducteurs choisissent, comme le propriétaire de la Mustang Mach‑E américaine, de retirer purement et simplement ces boîtiers. Cette démarche doit idéalement se faire avec un professionnel, pour éviter d’endommager le faisceau ou de désactiver une fonction importante de sécurité déclarée auprès de l’assureur.
Un rappel : une voiture moderne est aussi un objet connecté
Cette affaire met en lumière un aspect souvent oublié : une voiture récente, thermique ou électrique, ressemble autant à un ordinateur sur roues qu’à un simple moyen de transport. Entre les calculateurs d’origine, les systèmes embarqués connectés au réseau mobile et les modules ajoutés par les concessions, la surface d’attaque augmente.
Un système comme KARR Security System illustre précisément ce point. Une simple vulnérabilité Bluetooth dans un boîtier externe, prévu à l’origine pour renforcer la sécurité et la localisation d’un véhicule, peut créer une nouvelle voie d’accès pour un attaquant à proximité.
Pour un conducteur français, l’intérêt de cette histoire venue des États‑Unis tient moins à la peur d’un piratage qu’à la prise de conscience. Avant d’empiler les accessoires connectés dans un véhicule – alarmes, traceurs, boîtiers télématiques – il peut être utile de se poser deux questions : qui les a installés et comment seront-ils maintenus à jour au fil des années ?